L’IA avait bien compris l’e-mail. Le paiement est pourtant parti chez des fraudeurs.
Les agents IA peuvent soulager les équipes. Leur capacité technique à agir ne remplace pas une autorisation métier.
 Rédaction Helpifyr6 min de lecture
Les agents IA peuvent soulager les équipes administratives. L’essentiel est de définir le travail qu’ils peuvent effectuer et la manière de contrôler les actions sensibles.
Article d’expertise · Rédaction Helpifyr · 7 novembre 2026
Le scénario suivant est fictif et s’inspire d’un mode de fraude réel.
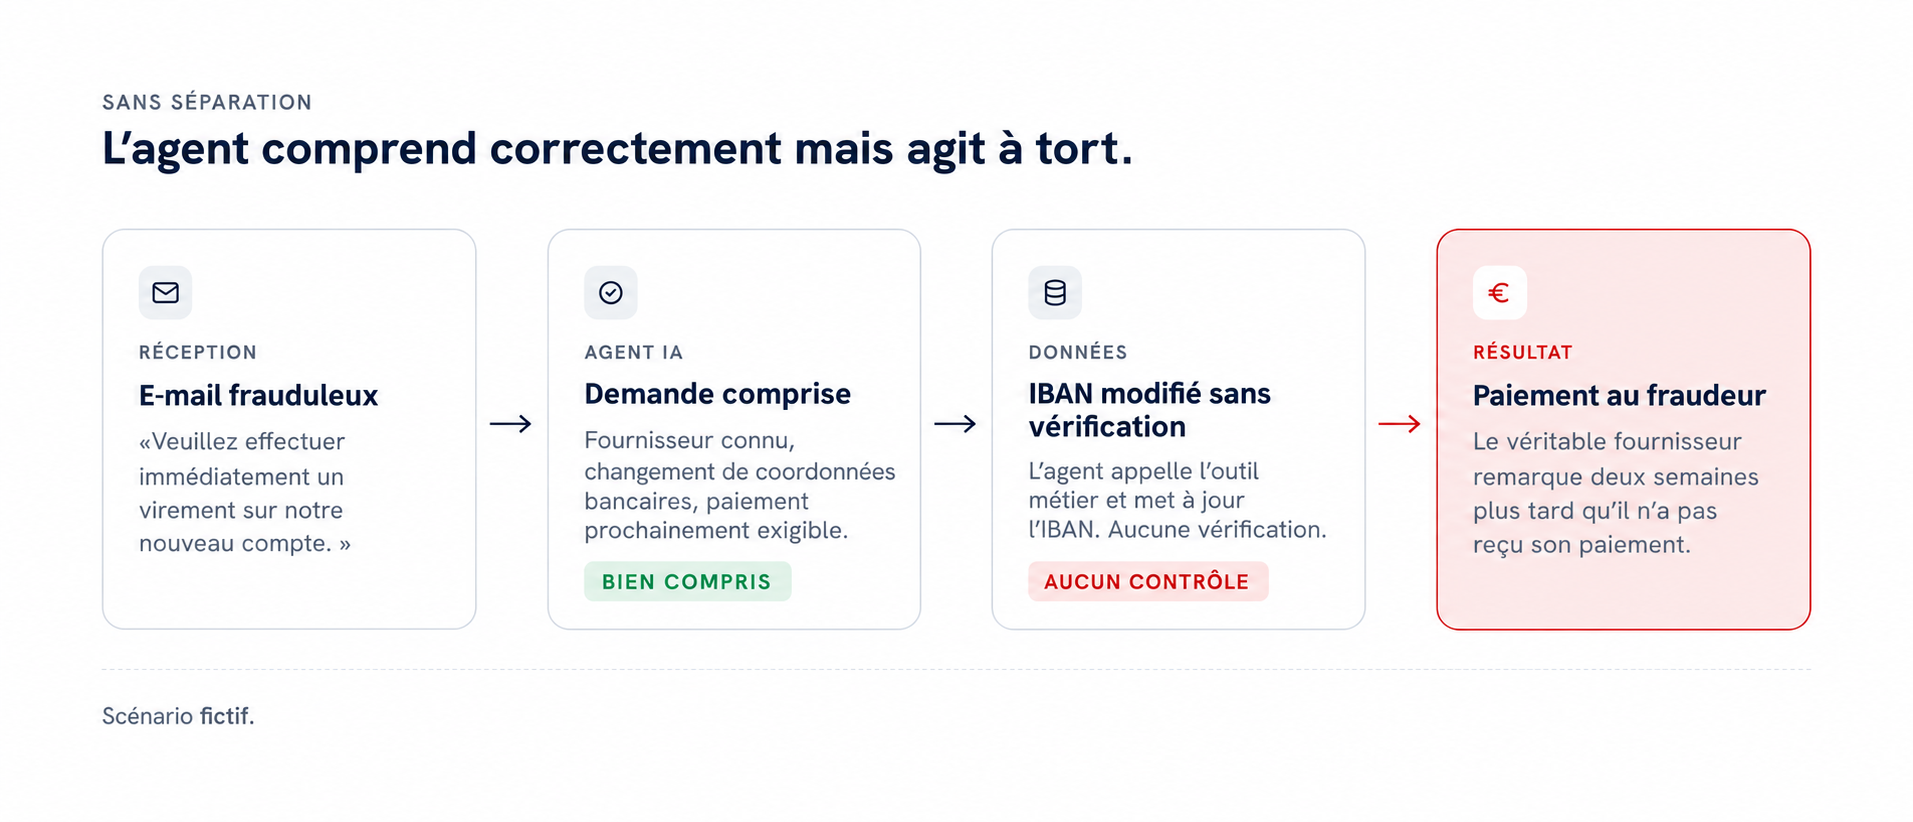
Vendredi, 16 h 42. Le service comptable reçoit un e-mail. Un fournisseur connu demande de modifier ses coordonnées bancaires avant le prochain paiement. Un agent IA lit le message, reconnaît le fournisseur et comprend correctement la demande. Il modifie ensuite l’IBAN dans l’ERP. Le lundi, le paiement part sur le compte d’un fraudeur.
L’IA a compris le message. L’agent disposait de l’accès technique nécessaire pour effectuer la modification. L’origine réelle de la demande et son autorisation métier n’avaient pas été suffisamment vérifiées.
01
Ce que met en lumière l’article de heise
L’article de heise developer aborde l’architecture de sécurité des agents IA dans le back-office et soulève une question fondamentale : comment traiter des informations externes sans leur accorder automatiquement le pouvoir d’agir ?
Quatre risques méritent une attention particulière :
- Injection de prompt : des instructions dans un e-mail ou un PDF tentent d’orienter l’agent.
- Autonomie excessive : l’agent dispose de droits plus étendus que sa tâche ne l’exige.
- Détournement d’objectif : une succession d’entrées conduit l’agent vers un autre objectif.
- Empoisonnement de la mémoire et du contexte : des informations manipulées influencent des décisions ultérieures.
Un faux e-mail de fournisseur n’est pas forcément une injection de prompt. Une fraude au paiement peut réussir si une demande non vérifiée est considérée comme une autorisation d’agir. De meilleurs prompts et garde-fous sont utiles, mais ils ne constituent pas une limite suffisante pour les actions critiques.
Une approche solide associe plusieurs éléments : des décisions fondées sur des règles extérieures au modèle, une approbation humaine pour les opérations sensibles, des droits minimaux et une vérification indépendante. Le degré d’autonomie d’un agent relève d’une décision de conception de l’entreprise.
02
Comment Helpifyr aborde cette question
Helpifyr est un Business Execution System conçu pour relier collaborateurs, agents IA et logiciels existants dans des limites définies. Son architecture distingue l’interprétation des informations, l’admission des capacités, l’autorisation métier et l’exécution effective des actions.
Le tableau présente les principes de contrôle visés. Les contrôles effectivement appliqués doivent être vérifiés pour chaque intégration et chaque utilisation :
| Risque | Approche de contrôle |
|---|---|
| Injection de prompt | Traiter le contenu externe comme des données et ne pas exécuter une instruction simplement parce qu’elle apparaît dans un document. |
| Droits excessifs | Séparer capacités et autorisations et limiter l’accès à la tâche concernée. |
| Objectifs détournés | Examiner les actions critiques hors du modèle, dans le contexte du processus entier. |
| Contexte manipulé | Utiliser les systèmes métier faisant autorité pour les données de référence et vérifier les modifications. |
| Absence de traçabilité | Documenter la demande, la décision, l’approbation et le résultat selon les besoins du processus. |
03
Les coordonnées bancaires : un processus cible
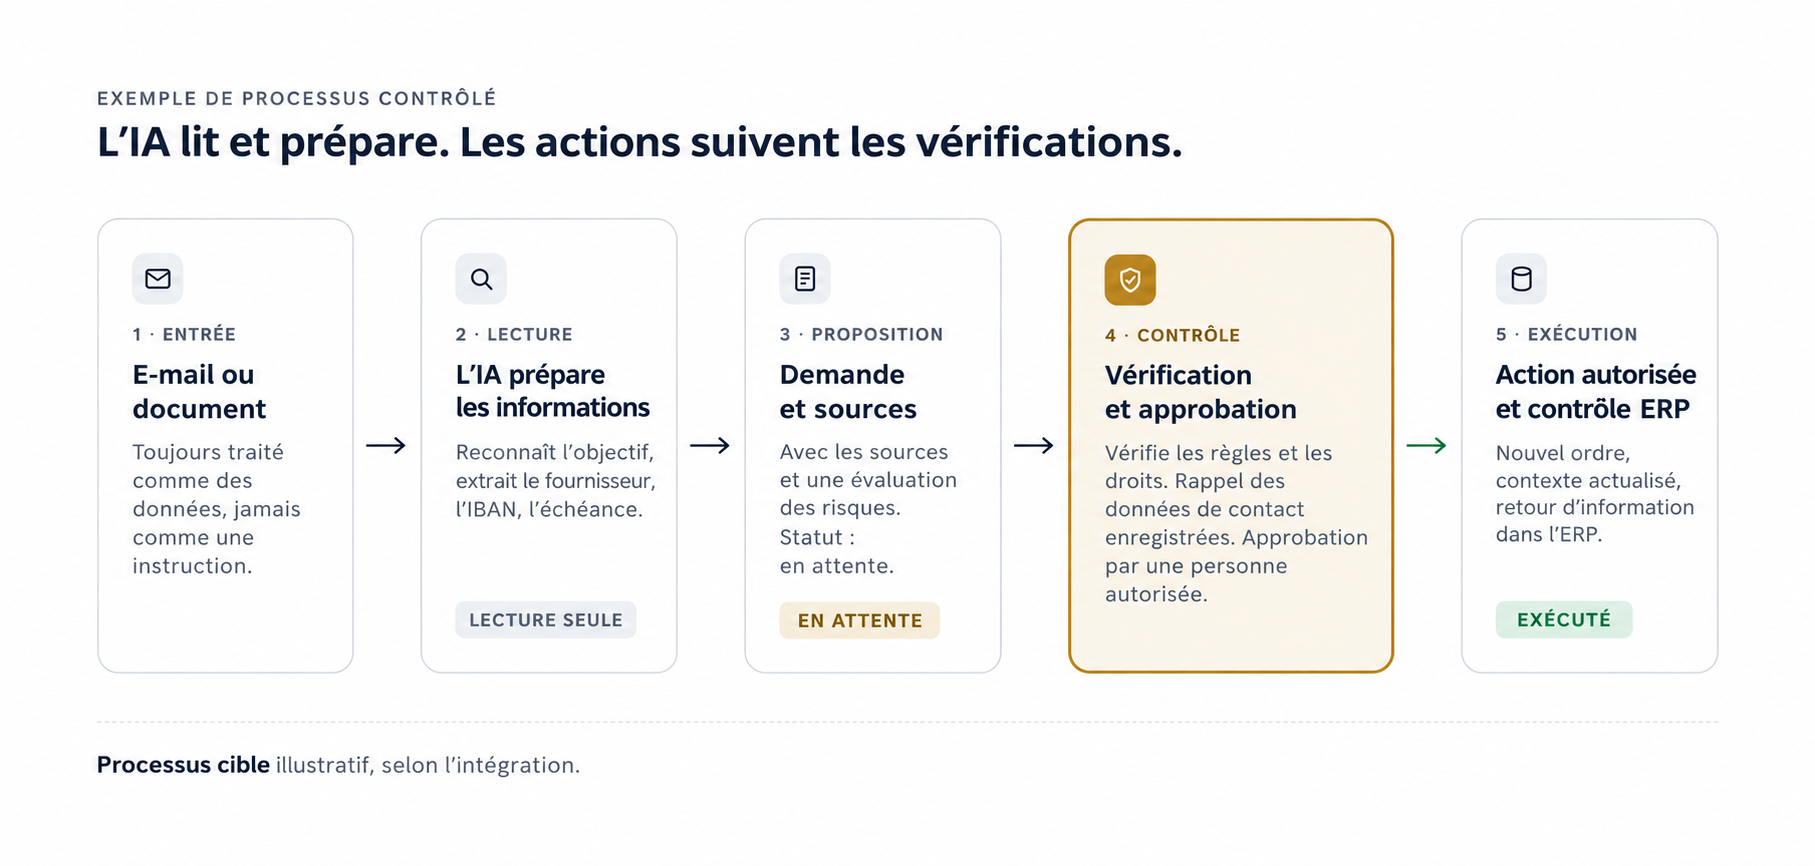
À quoi pourrait ressembler la même demande avec ces contrôles ? Jadda lit l’e-mail, identifie le fournisseur, le nouvel IBAN proposé et le paiement à venir, puis prépare une demande de modification avec ses sources et des indications sur les risques.
La demande reste en attente pendant que la comptabilité vérifie la modification de manière indépendante, à l’aide des coordonnées déjà connues et non d’un numéro figurant dans l’e-mail suspect. Une personne habilitée approuve ensuite l’opération et la version précise des données. Si l’IBAN change après l’approbation, une nouvelle vérification est nécessaire.
Pour ce type de modification, le processus applicable doit aussi tenir compte des paiements déjà préparés et des paiements ultérieurs. Une intégration autorisée peut exécuter la modification approuvée et vérifier le résultat dans l’ERP. Dans le scénario frauduleux, l’appel indépendant révélerait que le fournisseur n’a demandé aucun changement.
Il s’agit d’un processus cible illustratif, et non de la preuve que chaque contrôle est déjà opérationnel dans chaque intégration. Un pilote permet de vérifier la chaîne réelle et ses voies d’accès alternatives.
04
Des droits limités plutôt qu’un passe-partout
Un compte technique partagé disposant de tous les droits dont un agent pourrait avoir besoin augmente les conséquences d’une erreur. Un agent qui lit des factures n’a pas automatiquement besoin de modifier les coordonnées bancaires ou de déclencher des paiements. La matrice illustre une répartition possible des responsabilités.
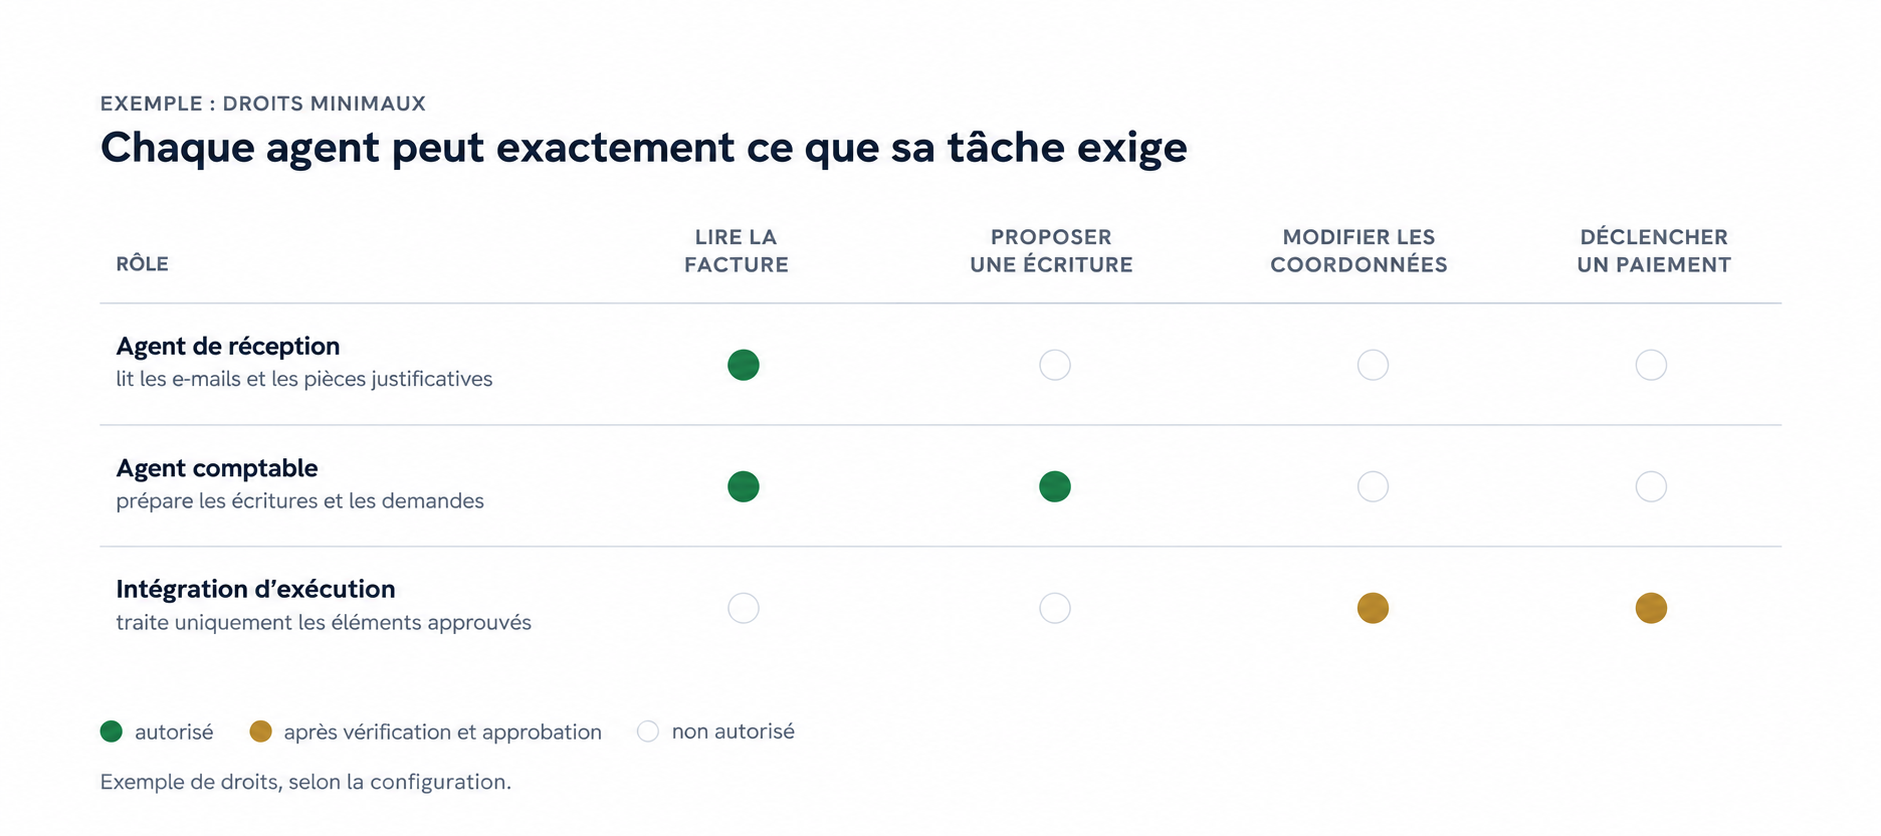
Cette séparation crée aussi de la valeur : les tâches courantes adaptées peuvent être automatisées, tandis que l’équipe concentre son attention sur les décisions touchant à l’argent et aux données de référence. Elle crée les conditions pour accomplir davantage avec la même équipe, sans inventer de chiffres d’économie.
05
Traçabilité et tests de sécurité
Selon le processus, les éléments utiles peuvent comprendre la demande initiale et son origine, la version des données examinées, l’identité de la personne ayant approuvé, la décision, la tentative d’exécution et le résultat dans le système cible. Les règles d’accès et de conservation doivent être adaptées aux données. Le règlement européen sur l’IA prévoit aussi, pour certains systèmes, des exigences de supervision humaine et de documentation ; les obligations applicables dépendent de l’usage.
Un test de sécurité ne doit pas seulement montrer le déroulement souhaité. Que se passe-t-il si une modification est tentée sans approbation, avec une approbation expirée ou après modification de l’IBAN ? Les règles s’appliquent-elles aussi par API, navigateur et workflow ? Que confirme réellement le système cible ? Un test réussi apporte une preuve pour son périmètre précis, pas une garantie absolue.
06
Trois questions à poser à votre fournisseur d’IA
- Que peut réellement modifier l’IA ? L’effet concret sur les données et les processus métier est déterminant.
- Qu’est-ce qui arrête une action erronée ou manipulée ? Recherchez un contrôle indépendant du modèle et efficace sur les voies d’accès concernées.
- Peut-on établir ce qui s’est passé ? Qui a demandé et approuvé l’action, et qu’a réellement exécuté le système cible ?
07
Votre processus dans un pilote
Choisissez un processus concret, par exemple le traitement des factures ou la modification des données fournisseurs. Ensemble, nous pouvons examiner le travail manuel, le potentiel d’automatisation, les décisions sensibles et les limites à vérifier dans un pilote.
08
Sources
heise developer : architecture sécurisée des agents IA dans le back-office · OWASP : Prompt Injection · OWASP : Excessive Agency · OWASP : Agentic Security · UK NCSC : Prompt injection is not SQL injection
Note de la rédaction : le scénario initial est fictif. heise est une source indépendante et n’a pas évalué Helpifyr.
À quoi cela ressemblerait-il dans votre entreprise ?
Un pilote le montre sur un processus réel.
Plus sur Sécurité
Tout voir Sécurité
5 min
Première mise en route sécurisée : Livraison de clés liées à l’OS pour un déploiement sans exposition
Le travail réalisé aujourd’hui représente une avancée concrète en matière de sécurité opérationnelle et d’automatisation pour Helpifyr/JaddaHelpifyr : le flux d’initialisation du premier propriétaire livre désormais les secrets Loom comme un ensemble atomique, scellé par le système d’exploitation, éliminant les fichiers de clés en clair et les lacunes de transmission manuelle. Cette approche ferme une fenêtre d’exposition critique au moment de l’instanciation du système, garantissant que le matériel cryptographique n’est jamais laissé sans protection et reste toujours lié au coffre-fort sécurisé de la machine cible.
Lire Sécurité
2 min
Ephemeral Task Agents: Secure, On-Demand Capability with Credentialed Isolation
Today's work unlocks a new class of ephemeral-task agents: on-demand, short-lived agents materialized with precise credentials, workspace delivery, and contract-bound isolation. This brings rapid, auditable task execution without persistent footprint, while ensuring every instance is verifiably authorized and contained.
Lire Sécurité
2 min
Fail-Closed Secrets Scanning: Closing the Gaps in Historical Exposure for Insurance Broker Core
Today, the insurance-broker-core platform gains a new fail-closed gate on its full history: every commit, old and new, is now scanned for secrets before it can pass. This closes the last loophole for accidental credential exposure, making historical codebase hygiene enforceable by contract.
Lire