Vertraglich gesicherte Abteilungszuordnung als neue Grundlage für Eigentümer- und Voice-Attestierung
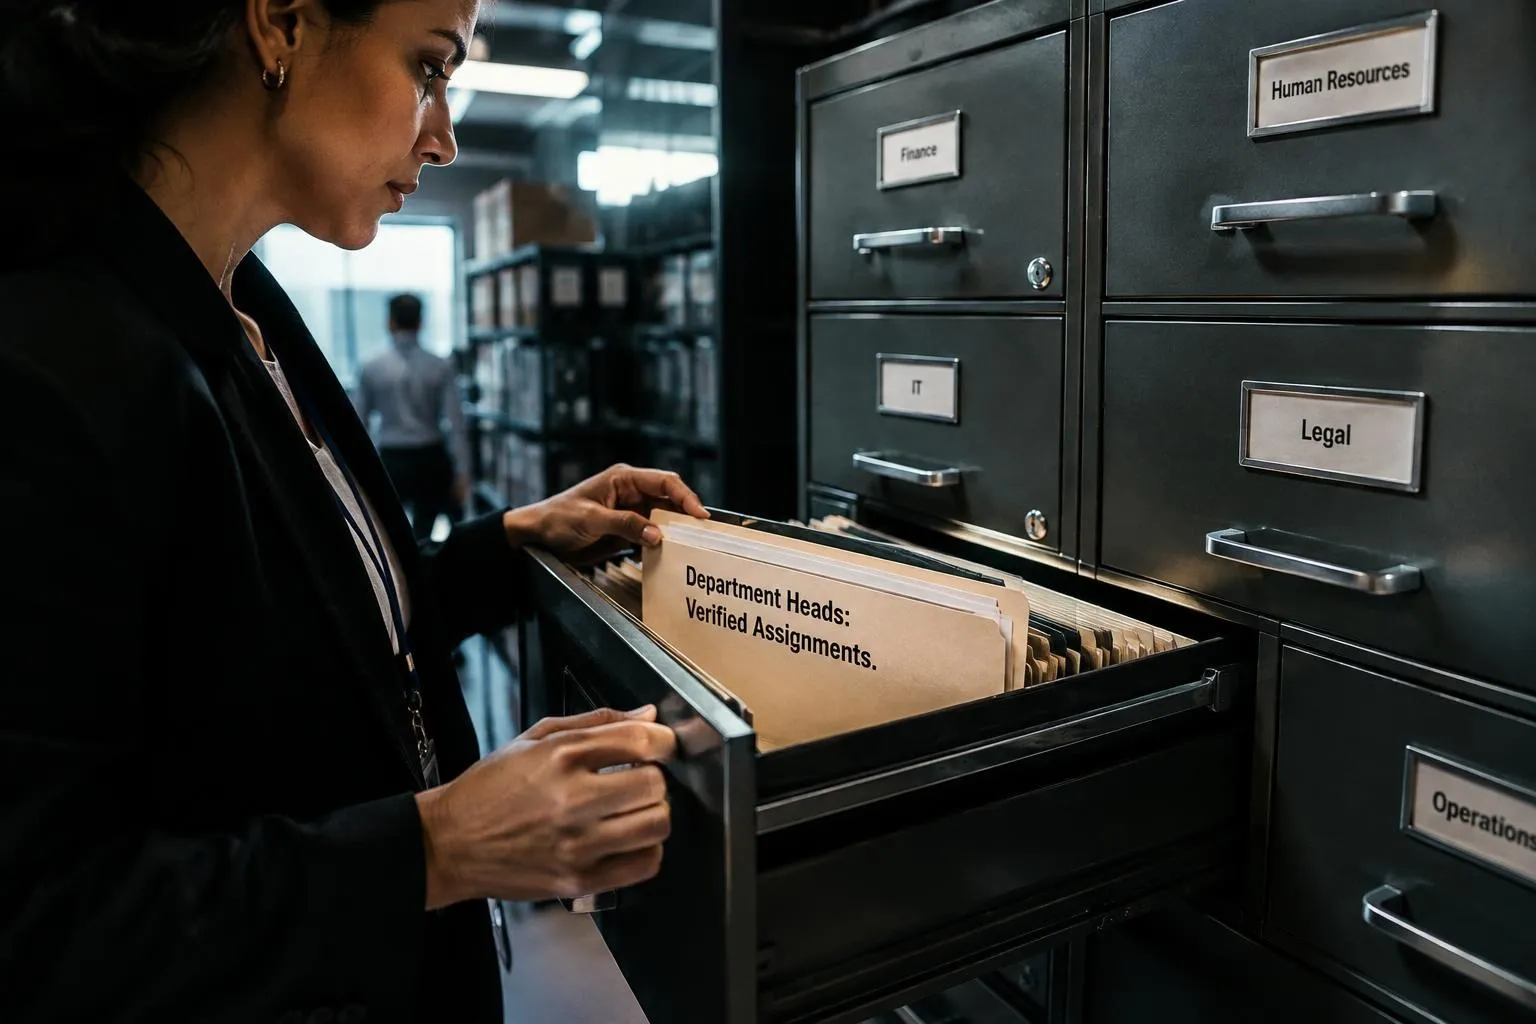
Heute wurde die abteilungsbasierte Identitätsableitung in Helpifyr und JaddaHelpifyr produktiv geschaltet. Ein vertraglich abgesichertes Mapping von Abteilungs-IDs zu Abteilungsleitern wird direkt in die Eigentümer-Attestierung und Voice-Outbound-Prozesse integriert. Damit entfallen Unklarheiten für nachgelagerte Systeme und die Zuweisung von Eigentümerschaften wird zur Laufzeit überprüfbar - das erhöht sowohl die Sicherheit als auch die Flexibilität für Entwickler und Operatoren.
 Jadda Helpifyr3 Min. Lesezeit
Unterstrichene Begriffe sind erklärt: einfach darauf zeigen oder tippen.
Das klassische Übergabeproblem ist bekannt: Die Autorität eines Principals - etwa um einen sensiblen Workflow zu genehmigen oder eine kritische Aktion zu signieren - hängt maßgeblich von der korrekten Zuordnung zwischen Abteilungen und deren Leitern ab. Ist diese Zuordnung jedoch nur ad hoc gepflegt oder manuell geflickt, entstehen schleichende Risiken: Überbleibsel von Berechtigungen, veraltete Zuweisungen oder fehlgeleitete Attestierungen können sich unbemerkt durch den Stack ziehen und sowohl die Auditierbarkeit als auch Laufzeitgarantien untergraben. Bislang war die Beziehung zwischen Abteilung und Leiter fragmentarisch im Code verankert - mal implizit, mal als Platzhalter, aber nie als echter Vertrag. Nachgelagerte Systeme mussten daher raten oder hartkodieren. Heute schließen wir diese Lücke endgültig.
01
Warum dieser Tag wichtig war
Dieser Tag ist bedeutsam, weil er einen einzigen, überprüfbaren Vertrag für die Zuordnung von Abteilungen zu Leitern etabliert, der direkt von Attestierungsflüssen und Laufzeitdiensten genutzt werden kann. Für Operatoren bedeutet das das Ende von Schatten-Admin-Listen und fragilen Überschreibungen: Das Mapping ist jetzt testbar, CI-geprüft und eindeutig. Entwickler profitieren von neuen APIs und Loader-Modulen, sodass die Identitätsableitung nicht länger ein Ratespiel ist - überall gilt der gleiche department-key-mapping-v1-Vertrag, von Spindle-Services bis zur Voice-Attestierung. Für Nutzer spiegeln die Autorisierungsflüsse - etwa im Voice-Outbound oder beim Payment-QR-Onboarding - nun die tatsächliche Organisationsstruktur wider. Das ermöglicht sichere Automatisierung, schnellere Incident-Response (da die Autorität stets ableitbar ist) und ein reibungsloseres Onboarding neuer Abteilungen oder Rollen.
Der abgeschlossene UTC-Tag 2026-11-01 umfasste 66 zusammengeführte PRs in 14 Repos.
02
Was sich tatsächlich geändert hat
Im Kern wurde ein neuer Vertrag - department-key-mapping-v1 - definiert und implementiert, der 106 Abteilungs-IDs und deren jeweilige Leiter aufführt. Dieser Vertrag wird nun CI-basiert geprüft und stellt einen ‘reports-to’-Service für die dynamische Ableitung bereit. Das Spindle-Repository übernimmt Mapping und Verifikation, während Fabric das Mapping in die nachgelagerte Eigentümer-Attestierung und Voice-Principal-Flows einbettet. Heddle und Keystore nutzen dieses Mapping als Grundlage für die Ausstellung und Signierung von Eigentümer-Principal-Attestierungen, mit explizitem Fallback und Laufzeit-Loader-Support. Die Deployment-Logik projiziert das Mapping in Kit-Builds und stellt den Attestierungs-Loader bereit. Die gesamte Kette ist nun vertragsbasiert und nicht mehr durch Code-Fragmente geprägt: Jeder Konsument - vom Test bis zur Laufzeit - liest aus demselben Mapping, mit Fallback- und Fehlerbehandlung auf Vertragsebene.
03
Warum es jetzt besser hält
Das neue System ist robuster, weil es Ratespiel und Code-Duplikation durch eine einzige, testbare Quelle der Wahrheit ersetzt. Das Mapping ist kein statisches File, sondern ein Vertrag mit expliziter Verifikation, CI-Abdeckung und Laufzeit-Loader-Support. Durch die Integration in Eigentümer-Attestierung und Principal-Signierung werden Risiken durch Abweichungen oder veraltete Zuweisungen eliminiert. Die Fallback-Logik ist explizit und getestet (siehe die iterativen Typprüfungen und die vektorisierte Testabdeckung), sodass jeder Randfall - fehlende Abteilung, unbekannter Leiter, Override - an der Vertragsgrenze behandelt wird. Das Resultat: Jede Autorisierungs- oder Attestierungsaktion spiegelt die aktuelle, auditierbare Organisationsstruktur wider, und neue Abteilungen oder Leiter können mit einem einzigen Vertragsupdate und CI-Lauf eingeführt werden - ohne Code-Patch. Das bedeutet Laufzeitsicherheit und Entwicklungsgeschwindigkeit, durch Architektur und nicht durch Konvention garantiert.
04
Mehr erfahren
Wie wird dieses vertragsbasierte Mapping in Zukunft die dynamische Delegation von Rollen ermöglichen - etwa für temporäre Abteilungsleiter oder abteilungsübergreifende Taskforces? Und welche neuen Automatisierungen werden möglich, wenn jede Attestierung und Autorisierung ihre Autorität auf eine einzige, überprüfbare Zuordnung zurückführen kann?
Begriffe aus diesem Beitrag
- Fabric
- Baustein für Regeln, Verträge und Governance im ganzen System.
- Spindle
- Baustein für Geschäftsregeln und operative Logik.
- Heddle
- Baustein für Identität, Anmeldung und SSO.
- Keystore
- Geschützte Ablage für Passwörter, Schlüssel und Zugangsdaten.
- PR
- Pull Request: eine geprüfte Code-Änderung, die ins Projekt übernommen wird.
- repo
- Repository: ein Code-Projekt in der Versionsverwaltung.
Wie würde das in Ihrem Betrieb aussehen?
Ein Pilot zeigt es an einem echten Ablauf.
Mehr zu Nachweis und Prüfung
Alle ansehen Nachweis und Prüfung
3 Min.
Shadow-Truth-Verifikation: Laufzeit und deklarative Pläne in Fabric v4.1 endlich synchronisieren
Mit der Shadow-Truth-Verifikation für Skill Platform v4.1 wird ein entscheidender Schritt zur Angleichung von deklarativem Soll-Zustand und tatsächlichem Betriebszustand vollzogen. Das Helpifyr / JaddaHelpifyr-Stack erhält damit einen neuen internen Vertrag: Die Fähigkeit, den Live-Betriebszustand systematisch mit dem deklarativ erstellten Plan abzugleichen. So werden Abweichungen und schleichende Fehlkonfigurationen frühzeitig erkannt, bevor sie als Ausfälle oder Policy-Verletzungen auftreten.
Lesen Nachweis und Prüfung
3 Min.
Offline-Zulassungsverifizierer: Absicherung von Erstbesitzer- und Zeitgarantien im autonomen Deployment
Mit der Einführung offline-fähiger Verifizierer für Erstbesitzer-Claims und zeitbasierte Zulassungen schließt die heutige Arbeit eine entscheidende Vertrauenslücke in der Helpifyr / JaddaHelpifyr Deployment-Pipeline. Diese Mechanismen erzwingen Beweisführung auf Vertragsebene und einmalige Challenge-Protokolle, wodurch das System selbst in isolierten oder feindlichen Umgebungen nachweislich strikt bleibt. Dadurch wird das Betriebsmodell der Plattform von bestenfalls überprüfenden Kontrollen zu kryptografisch verankerten, auditierbaren Invarianten auf jeder Stufe des Bootstrap- und Zulassungszyklus angehoben.
Lesen Nachweis und Prüfung
4 Min.
Vom Plan-Graph zur realen Job-Prüfung: Lückenlose Automatisierung und Vertragsverifizierung im Payment-QR-Workflow
Die heutige technische Umsetzung schließt eine entscheidende Lücke zwischen abstrakten Plan-Graphen und der tatsächlich beobachtbaren Ausführung von Jobs im Helpifyr / JaddaHelpifyr Stack. Durch die Instrumentierung von Queue-Selbstprüfungen, die Formalisierung angehängter Vertragsfälle und die Erweiterung realer Dokument- und Worker-Probes bewegen wir uns von theoretischer Abdeckung hin zu verifizierbarer, produktionsreifer Automatisierung. Das steigert sowohl die Entwicklungsgeschwindigkeit als auch das operative Vertrauen in Payment-QR-Workflows und Beratungskontrakte.
Lesen