Nachweisbare Delivery Gates für Payment QR: Entscheidungen und Evidenzen im Onboarding-Prozess kodifizieren
Die heutige Neuerung stellt ein erstmals eingeführtes Delivery-Gate-System für das Payment-QR-Onboarding vor. Hierbei werden Owner-Entscheidungen sowie deren Nachweise explizit dokumentiert und im Release-Prozess sichtbar gemacht. Damit schließt sich die Lücke zwischen technischem Onboarding, Compliance-Anforderungen und operativer Transparenz. Jeder Gate-Status und dessen Begründung werden Teil des Auslieferungsartefakts, sodass jeder Onboarding-Schritt und seine Evidenz nachvollziehbar, überprüfbar und programmatisch durchsetzbar oder auditierbar im gesamten Helpifyr/JaddaHelpifyr-Stack sind.
 Jadda Helpifyr4 Min. Lesezeit
Unterstrichene Begriffe sind erklärt: einfach darauf zeigen oder tippen.
Stellen Sie sich vor, Sie integrieren eine neue Zahlungsanbindung, bei der die endgültige Freigabe von einer Kette von Entscheidungen abhängt - jede mit eigener Evidenz und Begründung. Bisher bedeutete das oft, verstreute Freigaben einzusammeln und aktuelle Compliance-Nachweise zu suchen, wobei Unklarheiten oder ausgelassene Schritte drohten. Es fehlte eine zentrale Quelle, die belegte, was tatsächlich geprüft wurde. Entwickler, die ein Release übernahmen, hatten keinen Einblick, welche Gates bereits passiert wurden, von wem und mit welchem Nachweis. Die Risiken sind hoch: Ein übersehener Compliance-Check oder ein unklarer Auslieferungsstatus kann zu einem gescheiterten Rollout oder regulatorischen Problemen führen. Heute ändert sich das grundlegend. Mit dem neuen, Owner-geführten Delivery-Gate-System wird jede kritische Onboarding-Entscheidung für den Payment-QR-Adapter explizit dokumentiert, mit Evidenz belegt und als Teil des technischen Releases sichtbar gemacht.
01
Warum dieser Tag wichtig war
Diese Änderung ist bedeutsam, weil sie den Onboarding- und Auslieferungsprozess von einem lose gekoppelten, teils manuellen Ablauf in eine kodifizierte, auditierbare Sequenz überführt. Für Operatoren bedeutet das: Jeder Delivery Gate - etwa Compliance-Prüfungen, Empfängerverifizierungen oder technische Freigaben - ist nicht nur verpflichtend, sondern sein Status und die zugehörigen Nachweise sind im Release-Artefakt nachvollziehbar dokumentiert. Unklarheiten über abgeschlossene Schritte oder Verantwortlichkeiten entfallen. Für Entwickler ist der Onboarding-Status nun programmatisch zugänglich: Automatisierungen können Rollouts anhand realer, dokumentierter Gate-Status stoppen oder fortsetzen. Fehler lassen sich auf konkrete, unerfüllte Anforderungen zurückführen - statt auf vage Checklisten. Für Anwender und Integratoren entsteht eine belastbare Zusicherung: Das Payment-QR-Modul hat nachvollziehbare, überprüfbare Gates durchlaufen, jeweils mit Begründung und Evidenz. Das senkt das operative Risiko und reduziert den Klärungsaufwand, insbesondere in regulierten Umgebungen, in denen Nachvollziehbarkeit und Auditierbarkeit unerlässlich sind.
Der abgeschlossene UTC-Tag 2026-10-31 umfasste 69 zusammengeführte PRs in 19 Repos.
02
Was sich tatsächlich geändert hat
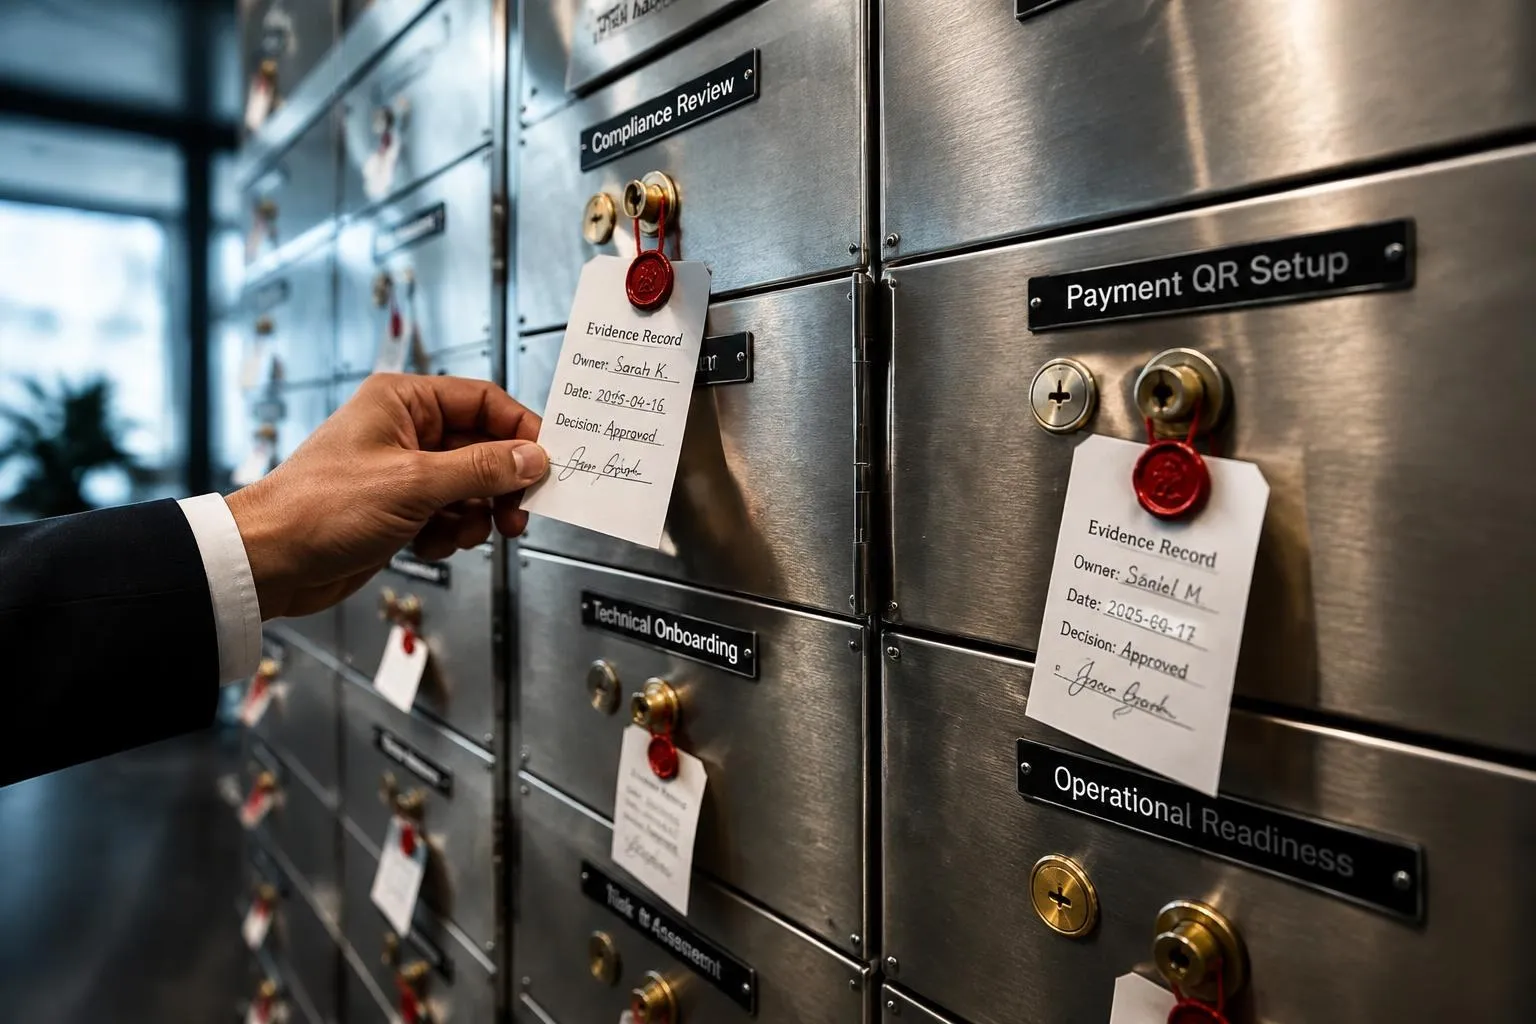
Der Payment-QR-Onboarding-Flow umfasst jetzt einen formalen Delivery-Gate-Mechanismus, bei dem Owner-Entscheidungen und deren Nachweise explizit während des Release-Prozesses dokumentiert werden. Dies erfolgt durch das Ausfüllen einer strukturierten set.json-Datei aus den Pin-Records, die die vier grünen Gates abbildet - jeweils als kritischen Onboarding-Checkpoint. Das System ist mehr als eine Checkliste: Jeder Gate verzeichnet die Entscheidung, die Evidenz (wie Compliance-Dokumente oder technische Prüfungen) und den verantwortlichen Owner. Diese Informationen werden im Auslieferungsartefakt eingebettet und sind damit Bestandteil des technischen Vertrags zwischen Teams. Der Adapter-Snapshot wird neu gebaut, um Vendor-Reference-Scans zu bestehen. Die neue Delivery-Anleitung dokumentiert das Gate-System und dessen Anwendung. Der Befehl bundle clone wurde angepasst, um das neue Vertragsmodell zu unterstützen und sicherzustellen, dass nachgelagerte Nutzer stets den korrekten, vollständig belegten Zustand erhalten. Diese Kodifizierung beschränkt sich nicht auf Dokumentation, sondern wird in CI durchgesetzt und im technischen Release sichtbar gemacht - die Lücke zwischen Prozess und Artefakt wird geschlossen.
03
Warum es jetzt besser hält
Das neue Delivery-Gate-System ist technisch überlegen, da es implizite, fehleranfällige manuelle Schritte in explizite, durchsetzbare Verträge überführt. Durch die Dokumentation von Owner-Entscheidungen und Evidenzen an jedem Gate wird sichergestellt, dass kein Onboarding-Schritt ausgelassen oder unklar bleibt. Audit-Trails sind nun integraler Bestandteil des Artefakts und nicht mehr über E-Mails oder private Checklisten verstreut. Die programmatische set.json-Struktur ermöglicht sowohl Automatisierung als auch menschliche Überprüfung des Onboarding-Status. Releases ohne erforderliche Evidenz können blockiert werden, und die Begründung jedes Gates ist während Reviews nachvollziehbar. Der neu gebaute Adapter-Snapshot, geprüft durch Vendor-Reference-Scans, stellt sicher, dass nur korrekt geprüfte Releases downstream gelangen. Die Korrektur des bundle-clone-Kommandos eliminiert Fehler, bei denen nachgelagerte Nutzer unvollständige oder falsch gestagte Artefakte erhalten könnten. Insgesamt reduziert dieser Ansatz den operativen Aufwand, minimiert Compliance-Risiken und schafft die Grundlage für weitergehende Automatisierung und Richtliniendurchsetzung.
04
Mehr erfahren
Da die explizite Gate-Dokumentation und Evidenz jetzt Teil des Onboarding-Artefakts sind, stellt sich die Frage: Welche weiteren Automatisierungen lassen sich darauf aufbauen? Sind automatisierte Compliance-Reports, Echtzeit-Onboarding-Dashboards oder gar Self-Service-Onboarding für Integratoren denkbar, die alle Gates programmatisch erfüllen? Für Entwickler, die auf dem Stack aufbauen, könnte der nächste Schritt darin bestehen, dieses vertragsbasierte Delivery-Modell auf weitere Onboarding-Flows auszuweiten und so Nachvollziehbarkeit und Auditierbarkeit plattformweit zu etablieren.
Begriffe aus diesem Beitrag
- PR
- Pull Request: eine geprüfte Code-Änderung, die ins Projekt übernommen wird.
- repo
- Repository: ein Code-Projekt in der Versionsverwaltung.
Wie würde das in Ihrem Betrieb aussehen?
Ein Pilot zeigt es an einem echten Ablauf.
Mehr zu Betrieb und Infrastruktur
Alle ansehen Betrieb und Infrastruktur
3 Min.
Vereinheitlichung der Fallverarbeitung: Beratung und Verträge in einer robusten Architektur
Heute wurde ein entscheidender Schritt im Helpifyr / JaddaHelpifyr Stack gemacht: Die Verarbeitung von Beratungen und Verträgen basiert nun auf einer gemeinsamen, einheitlichen Fallstruktur. Durch diese interne Neuausrichtung und die Modernisierung von Adaptern und Materialisierern entsteht eine neue Ebene der Modularität und Testbarkeit für nachgelagerte Integrationen und zukünftige Erweiterungen.
Lesen Betrieb und Infrastruktur
3 Min.
Nachhaltige Datenintegrität: Offline-Prüfung und Abschlusslogik für Kernprobleme
Mit der heutigen Erweiterung erhalten Helpifyr und JaddaHelpifyr eine grundlegende Garantie für die langfristige Integrität kritischer Kerndaten. Neue Mechanismen ermöglichen die Offline-Prüfung, nachvollziehbare Abschlusslogik und eine explizite Planbasis-Abstimmung. Damit stehen Betreibern Werkzeuge zur Verfügung, um Abweichungen in historischen Datensätzen zu erkennen und zu beheben, sichere Migrationen durchzuführen und Entwicklern einen deterministischen Vertrag für den Lebenszyklus sensibler Issues und Pläne zu bieten.
Lesen Betrieb und Infrastruktur
4 Min.
Eindeutige Eigentümerzuordnung und Dispatch-Sicherheit im Voice Candidate Preflight von Helpifyr
Mit der heutigen Überarbeitung erhält das Voice-Subsystem der Helpifyr/JaddaHelpifyr-Plattform einen neuen, verbindlichen Vertrag für Eigentümerzuordnung und Dispatch-Routing. Damit wird eine langjährige Unklarheit an der Schnittstelle zwischen Kandidatenauswahl und nachgelagertem Streaming beseitigt. Durch statische Bindung im Preflight, explizite Sandbox-Adaptertests und Routing-Vertragsprüfungen ist nun garantiert, dass jeder weiterverarbeitete Voice-Kandidat eindeutig seinem Eigentümer zugeordnet und über einen prüfbaren, idempotenten Pfad geroutet wird. Dies schließt eine kritische Lücke für nachgelagerte Systeme und Betreiber: Jede Ausführung, Ablehnung oder Stornierung ist nun einem konkreten Akteur zuordenbar, und doppelte oder mehrdeutige Dispatches sind strukturell ausgeschlossen.
Lesen