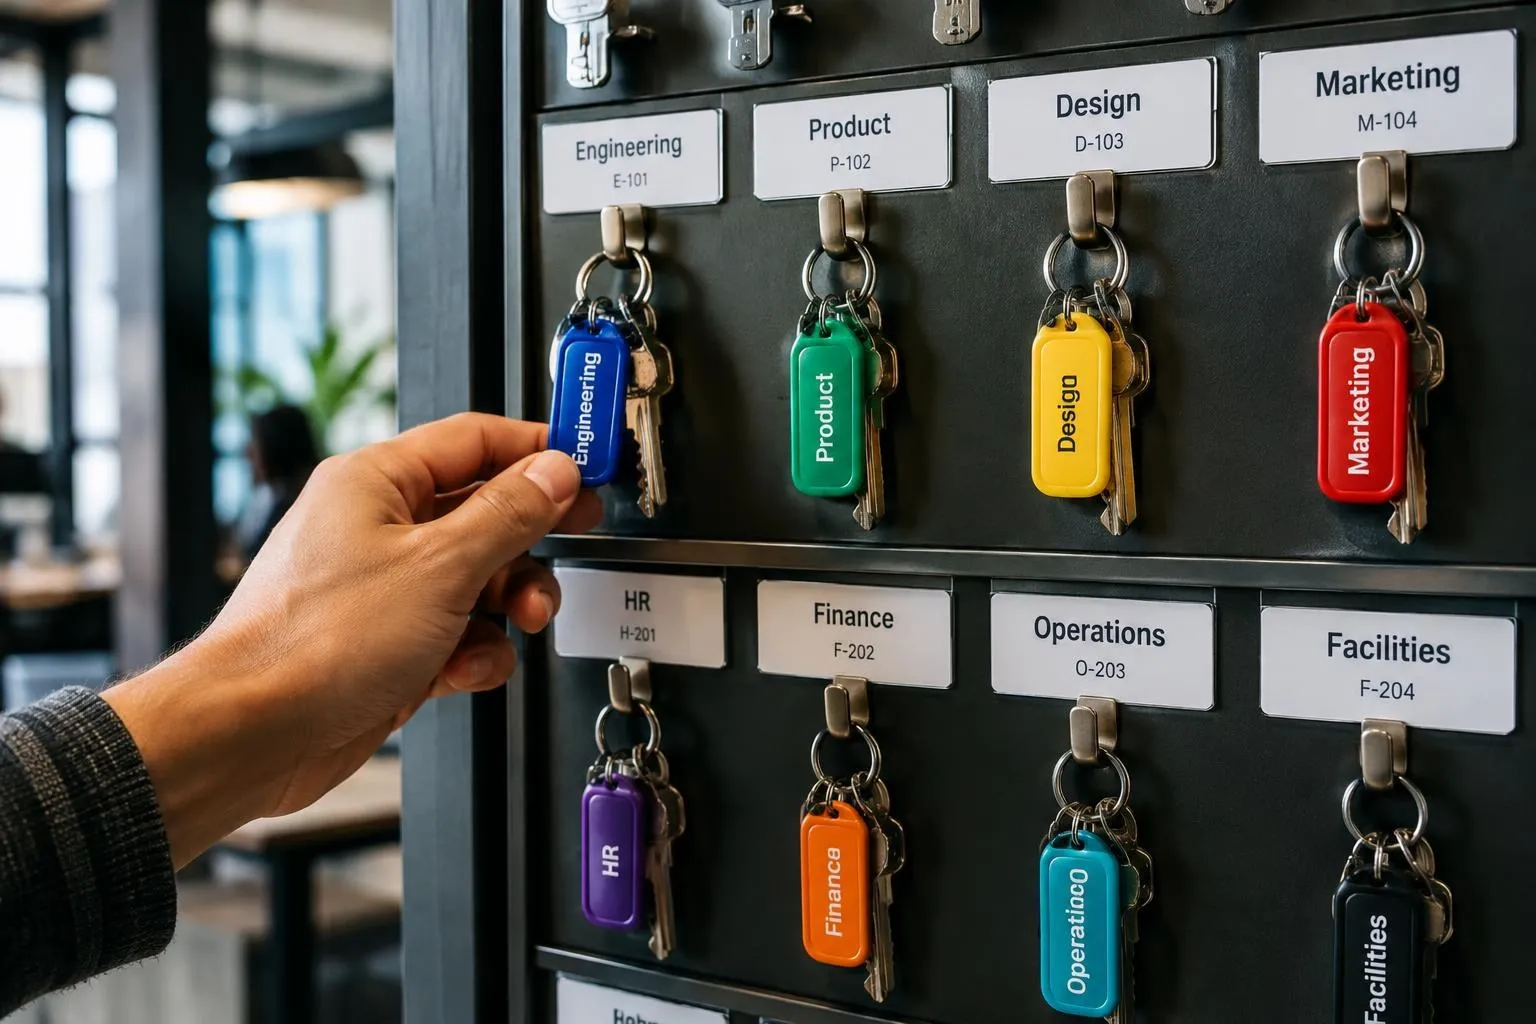
Abteilungs-Schlüsselzuordnung: Klare Zuordnung von Principal Attestation und Voice Ownership an der Quelle
Heute erhält Helpifyr / JaddaHelpifyr eine einheitliche, explizite Abteilungs-Schlüsselzuordnung, die eine eindeutige und unverwechselbare Quelle für Principal Attestation und Voice Ownership schafft. Diese interne Neuausrichtung ersetzt veraltete Heuristiken und übergreifende Repository-Schätzungen durch einen Vertrag, der sowohl maschinenverifizierbar als auch für Menschen prüfbar ist - und eröffnet neue Garantien für Zugriff, Delegation und operative Klarheit.
 Jadda Helpifyr3 Min. Lesezeit
Unterstrichene Begriffe sind erklärt: einfach darauf zeigen oder tippen.
Stellen Sie sich vor, ein einziger falsch zugeordneter Abteilungsschlüssel könnte unbemerkt die Vertrauenskette bei der Principal Attestation untergraben oder Unklarheiten bei der Voice Ownership Entwickler und Betreiber in ein Labyrinth aus Stammeswissen und fragilen Workarounds über mehrere Repositories hinweg zwingen. Bislang war die Zuordnung zwischen Abteilungsschlüsseln und ihren realweltlichen Bedeutungen verstreut, implizit und anfällig für Drift, während Teams wuchsen und Übergaben stattfanden. Die Risiken sind hoch: Jede Zugriffsentscheidung, jeder Eskalationsweg oder jede delegierte Autorität hängt letztlich von diesen grundlegenden Zuordnungen ab. Ein latenter Fehler birgt nicht nur operatives Konfliktpotenzial, sondern kann auch subtile Sicherheitslücken nach sich ziehen. Der ständige Spagat zwischen Agilität und Sicherheit war ein unterschwelliger Begleiter - heute wird diese Spannung durch die Einführung einer neuen, expliziten und prüfbaren Quelle für die Abteilungs-Schlüsselzuordnung aufgelöst.
01
Warum dieser Tag wichtig war
Mit dieser Änderung entfernt sich die Plattform endgültig von jeglicher Unklarheit bei der Bestimmung von Principal Attestation und Voice Ownership. Sowohl Betreiber als auch Entwickler verfügen nun über einen einzigen, maßgeblichen Vertrag, der als Referenz dient und die Notwendigkeit interpretativer Logik oder repository-spezifischer Überschreibungen eliminiert - bisher eine Quelle für schwer auffindbare Fehler und Verzögerungen. Diese Klarheit kommt allen zugute, die auf dem Stack aufbauen oder ihn betreiben: Onboarding-Prozesse werden weniger fehleranfällig, Eskalationen können mit Gewissheit weitergeleitet werden, und die Nachvollziehbarkeit von Zugriffswegen verbessert sich erheblich. Für Nutzer bedeutet dies weniger fehlgeleitete Anfragen und besser vorhersehbare Ergebnisse bei Änderungen von Berechtigungen oder Verantwortlichkeiten. Compliance- und Sicherheitsteams profitieren von der Möglichkeit, jede Attestation und Voice-Zuordnung auf eine einzige, versionierte Quelle zurückzuverfolgen, was neue Möglichkeiten für automatisierte Prüfungen und schnelle Reaktionen im Vorfallmanagement eröffnet. Kurz gesagt: Dieser Tag ist bedeutsam, weil aus einem fragilen, verteilten Ratespiel ein konkreter, überprüfbarer und durchsetzbarer Vertrag wird.
Der abgeschlossene UTC-Tag 2026-11-02 umfasste 6 zusammengeführte PRs in 2 Repos.
02
Was sich tatsächlich geändert hat
Im Zentrum der heutigen Neuerung steht die Einführung einer expliziten Abteilungs-Schlüsselzuordnung, die nun als kanonische Quelle für die Logik von Principal Attestation und Voice Ownership dient. Diese Zuordnung ist weit mehr als eine einfache Datendatei - sie ist sowohl in die Laufzeit-Verifizierungsprozesse als auch in die CI-gesteuerten Drift-Prüfungen integriert. Der neue Vertrag ersetzt die bisherige Praxis, Projektkennungen als Abteilungsschlüssel zu verwenden, und beseitigt damit langjährige Verwirrung sowie das Risiko semantischer Fehlzuordnungen. Die Zuordnung wird nun überall erzwungen: in Fortschritts-Tracking-UIs, Attestations-Workflows und Validierungslogik von Plänen. Die CI-Pipeline verlangt nun, dass jeder Pull Request eine Drift-Prüfung gegen diese Quelle durchführt, wobei automatisierte Prüfer sicherstellen, dass keine Schattenzuordnungen oder versehentlichen Regressionen übersehen werden. Für Multi-Repository-Workflows ermöglichen neue Tools eine Batch-Validierung und das Erkennen von Drift über Repositories hinweg, sodass der Vertrag auch bei Weiterentwicklung der Plattform Bestand hat. Diese architektonische Veränderung ist kein oberflächliches Refactoring, sondern eine grundlegende Neuausrichtung, wie Autorität und Eigentümerschaft abgebildet, überprüft und gepflegt werden.
03
Warum es jetzt besser hält
Die neue Zuordnung ist technisch überlegen, weil sie verstreute, implizite Logik durch ein einziges, versionskontrolliertes Artefakt ersetzt, das sowohl für Menschen prüfbar als auch maschinell durchsetzbar ist. Durch verpflichtende Drift-Prüfungen im PR-Lebenszyklus stellt die Plattform sicher, dass jede vorgeschlagene Änderung auf Vertragsverletzungen geprüft wird, bevor sie in die Produktion gelangt. Die Abschaffung von Projekt-IDs als Abteilungsschlüssel beseitigt eine zentrale Quelle semantischer Verwirrung und verringert die kognitive Belastung für alle, die mit Ownership-Logik arbeiten. Die Integration der Zuordnung in Verifizierungs- und Planprüfungsprozesse stellt sicher, dass Laufzeitverhalten und Build-Zusicherungen stets synchron sind und schließt damit eine Fehlerklasse, die zuvor oft erst im Vorfallmanagement auffiel. Dieser neue Zustand ist nicht nur wartungsfreundlicher, sondern auch besser verteidigbar, da jede Eskalation, Delegation oder Attestation nun nachvollziehbar und überprüfbar gegen eine einzige, maßgebliche Zuordnung begründet werden kann. Das Ergebnis ist eine transparentere und vorhersehbarere Plattform mit deutlich reduziertem Risiko für Drift, Fehlleitungen oder Verwechslungsgefahr bei Berechtigungen.
04
Mehr erfahren
Wie könnte diese explizite Abteilungs-Schlüsselzuordnung künftig neue Formen delegierter Autorität oder dynamischer Zugriffskontrolle ermöglichen? Welche neuen Automatisierungs- oder Self-Service-Prozesse werden für Entwickler möglich, wenn jede Attestation und Voice-Zuordnung überprüfbar und versioniert ist? Und wie könnten Betreiber diesen Vertrag nutzen, um Compliance-Berichte zu automatisieren oder die Reaktionszeit bei Vorfällen durch vollständige, prüfbare Nachweise aller Principal-Entscheidungen zu verkürzen?
Begriffe aus diesem Beitrag
- drift
- Unbemerktes Auseinanderlaufen von Soll- und Ist-Zustand.
- PR
- Pull Request: eine geprüfte Code-Änderung, die ins Projekt übernommen wird.
- repo
- Repository: ein Code-Projekt in der Versionsverwaltung.
Wie würde das in Ihrem Betrieb aussehen?
Ein Pilot zeigt es an einem echten Ablauf.
Mehr zu Nachweis und Prüfung
Alle ansehen Nachweis und Prüfung
3 Min.
Shadow-Truth-Verifikation: Laufzeit und deklarative Pläne in Fabric v4.1 endlich synchronisieren
Mit der Shadow-Truth-Verifikation für Skill Platform v4.1 wird ein entscheidender Schritt zur Angleichung von deklarativem Soll-Zustand und tatsächlichem Betriebszustand vollzogen. Das Helpifyr / JaddaHelpifyr-Stack erhält damit einen neuen internen Vertrag: Die Fähigkeit, den Live-Betriebszustand systematisch mit dem deklarativ erstellten Plan abzugleichen. So werden Abweichungen und schleichende Fehlkonfigurationen frühzeitig erkannt, bevor sie als Ausfälle oder Policy-Verletzungen auftreten.
Lesen Nachweis und Prüfung
3 Min.
Offline-Zulassungsverifizierer: Absicherung von Erstbesitzer- und Zeitgarantien im autonomen Deployment
Mit der Einführung offline-fähiger Verifizierer für Erstbesitzer-Claims und zeitbasierte Zulassungen schließt die heutige Arbeit eine entscheidende Vertrauenslücke in der Helpifyr / JaddaHelpifyr Deployment-Pipeline. Diese Mechanismen erzwingen Beweisführung auf Vertragsebene und einmalige Challenge-Protokolle, wodurch das System selbst in isolierten oder feindlichen Umgebungen nachweislich strikt bleibt. Dadurch wird das Betriebsmodell der Plattform von bestenfalls überprüfenden Kontrollen zu kryptografisch verankerten, auditierbaren Invarianten auf jeder Stufe des Bootstrap- und Zulassungszyklus angehoben.
Lesen Nachweis und Prüfung
4 Min.
Vom Plan-Graph zur realen Job-Prüfung: Lückenlose Automatisierung und Vertragsverifizierung im Payment-QR-Workflow
Die heutige technische Umsetzung schließt eine entscheidende Lücke zwischen abstrakten Plan-Graphen und der tatsächlich beobachtbaren Ausführung von Jobs im Helpifyr / JaddaHelpifyr Stack. Durch die Instrumentierung von Queue-Selbstprüfungen, die Formalisierung angehängter Vertragsfälle und die Erweiterung realer Dokument- und Worker-Probes bewegen wir uns von theoretischer Abdeckung hin zu verifizierbarer, produktionsreifer Automatisierung. Das steigert sowohl die Entwicklungsgeschwindigkeit als auch das operative Vertrauen in Payment-QR-Workflows und Beratungskontrakte.
Lesen