Automatisierte Drift-Erkennung und Dokumentationsabdeckung: Re-Attestierung von OSS-Inventar in der Fabric-Pipeline
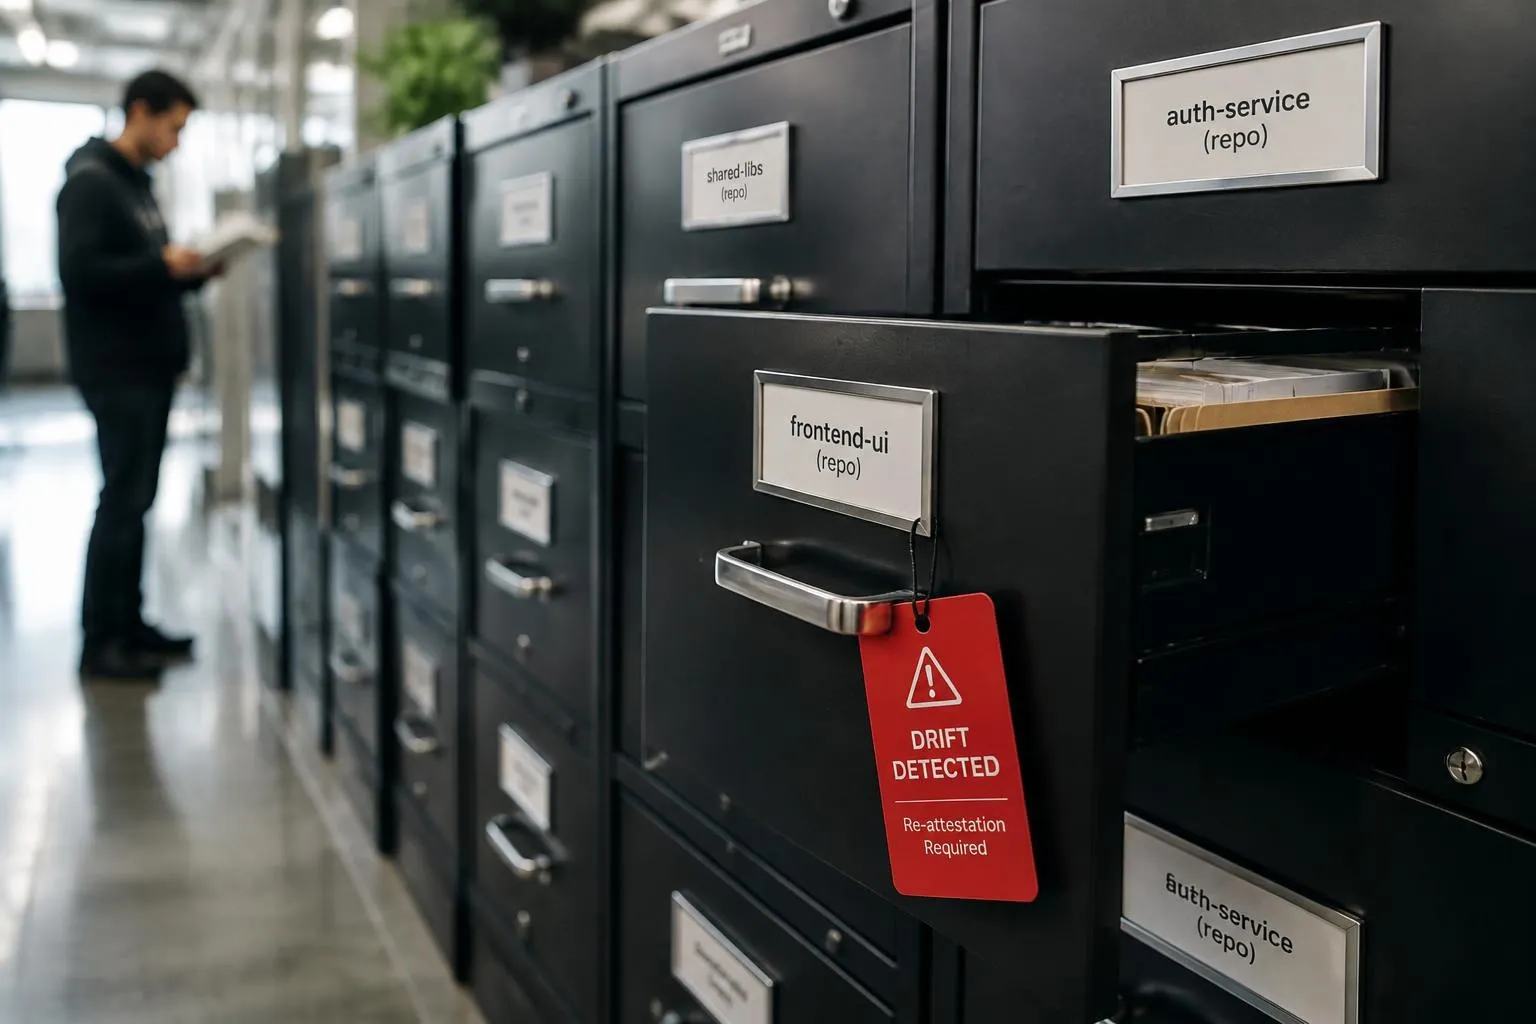
Heute hat der Helpifyr-Stack seine Open-Source-Prozesse durch einen gehärteten, workflow-gesteuerten Re-Attestierungsprozess für das OSS-Inventar entscheidend weiterentwickelt. Mit automatischen, repository-spezifischen Driftwarnungen und integrierten Prüfungen von Dokumentationspaketen wird die Durchsetzung der Quelle der Wahrheit sowohl für die Plattform als auch für Entwickler nachvollziehbar und umsetzbar.
 Jadda Helpifyr4 Min. Lesezeit
Unterstrichene Begriffe sind erklärt: einfach darauf zeigen oder tippen.
Stellen Sie sich eine verteilte Plattform vor, auf der das Vertrauen in Open-Source-Abhängigkeiten nicht auf gelegentlichen Audits, sondern auf einer kontinuierlichen, automatisierten Bestätigung beruht. Im Helpifyr- und JaddaHelpifyr-Stack ist die Grenze zwischen Code und seiner betrieblichen Herkunft zwar schmal, doch in der Praxis können Inventardrift, fehlende Dokumentation oder subtile Lesefehler diese Garantie unbemerkt untergraben. Manuelle Prüfungen erfassen nur das, woran sich jemand erinnert - das erste Anzeichen eines Problems ist oft eine Überraschung im Betrieb oder ein hektischer Compliance-Check. Die heutige Ingenieursarbeit begegnet dieser Spannung, indem die Re-Attestierung des OSS-Inventars direkt in die Fabric-Pipeline integriert wird. So werden Drift- und Abdeckungsprobleme explizit, unmittelbar und - entscheidend - handhabbar, bevor sie sich als betriebliche oder sicherheitsrelevante Risiken manifestieren.
01
Warum dieser Tag wichtig war
Für Betreiber und Entwickler sind die Auswirkungen dieser Neuerung unmittelbar spürbar. Anstelle von Kalendererinnerungen oder nachträglichen Prüfungen unterliegt nun das OSS-Inventar jedes Repositories einer workflow-gesteuerten, periodischen Re-Attestierung. Jeder Lesefehler - sei es durch temporäre Zugriffsprobleme, Berechtigungsregressionen oder fehlende Inventardateien - wird als repository-spezifisches Signal sichtbar gemacht, statt als stiller Fehler unterzugehen. Zudem stellt das neue System sicher, dass Dokumentationspakete vorhanden und im Re-Attestierungsschritt korrekt referenziert sind. Teams, die auf der Plattform aufbauen, können Inventar und Dokumentationsabdeckung nun als lebendige, durchsetzbare Verträge behandeln. Betreiber erhalten einen klaren, repository-spezifischen Überblick über Drifts, und Compliance-Teams können auf einen konkreten, auditierbaren Workflow verweisen, der OSS-Abhängigkeiten und deren Dokumentation steuert. Für Endnutzer und Kunden bedeutet dies, dass die Zusicherungen der Plattform zur Open-Source-Basis in kontinuierlicher, nachweisbarer Praxis verankert sind - und nicht nur auf guten Absichten beruhen.
Der abgeschlossene UTC-Tag 2026-10-24 umfasste 135 zusammengeführte PRs in 41 Repos.
02
Was sich tatsächlich geändert hat
Die Fabric-Pipeline orchestriert jetzt eine wöchentliche Re-Attestierung des OSS-Inventars über alle relevanten Repositories hinweg. Technisch gesehen handelt es sich dabei nicht um ein einfaches Zeitstempel-Update: Es wird die Präsenz des Inventars validiert, auf Lesefehler auf Repository-Ebene geprüft und sichergestellt, dass Dokumentationspakete enthalten und aktuell sind. Jeder Fehler - etwa eine fehlende Inventardatei, ein nicht lesbares Repository oder eine Drift im Dokumentationspaket - erzeugt eine gezielte Warnung, die dem jeweiligen Repository und Fehlerfall zugeordnet ist. Die Token-Scopes und Workflow-Berechtigungen der Pipeline sind explizit gehärtet, um den Schaden durch Konfigurations- oder Zugriffsfehler zu minimieren. Statt eines monolithischen Alles-oder-Nichts-Checks liefert das System granulare, umsetzbare Rückmeldungen, die direkt auf die Quelle der Drift oder das Versäumnis zurückgeführt werden können. Dies ist mehr als eine Prozessverbesserung - es ist ein technischer Vertrag, der zur Laufzeit durchgesetzt und beobachtbar ist.
03
Warum es jetzt besser hält
Dieses Vorgehen ist technisch überlegen, weil es das Management des OSS-Inventars von einer passiven, fehleranfälligen Checkliste in eine aktive, pipeline-basierte Garantie überführt. Durch die repository-spezifische Sichtbarkeit von Lesefehlern vermeidet die Plattform das klassische Problem stiller Fehler - also Probleme, die erst sichtbar werden, wenn sie bereits zu Folgeschäden oder Compliance-Lücken geführt haben. Die explizite Einbindung und Überprüfung von Dokumentationspaketen schließt eine kritische Lücke: Inventar allein genügt nicht, wenn die begleitende Dokumentation fehlt oder veraltet ist. Workflow-Berechtigungen und Token-Scopes sind eng auf die Re-Attestierungsfunktion zugeschnitten, wodurch das Risiko von Privilegienausweitung oder unbeabsichtigter Offenlegung reduziert wird. Das Ergebnis ist ein System, in dem Drift-, Auslassungs- oder Zugriffsfehler frühzeitig und im Kontext erkannt werden - was sowohl eine schnelle Behebung als auch kontinuierliche Compliance ermöglicht. Für Entwickler bedeutet das weniger Zeitaufwand für die Suche nach unsichtbaren Problemen; für Betreiber ein klares, handhabbares Bild der Inventargesundheit; und für die Plattform einen nachweisbaren, auditierbaren Vertrag mit ihren Open-Source-Verpflichtungen.
04
Mehr erfahren
Wie ließe sich dieses repository-spezifische, workflow-gesteuerte Re-Attestierungsmodell auf andere Source-of-Truth-Verträge ausweiten, etwa für Laufzeitkonfigurationen oder Sicherheitsstatus? Was müssten Entwickler im Helpifyr-Ökosystem tun, um diese Attestierungssignale als erstklassige Eingaben für CI/CD oder Deployment-Gates zu nutzen, sodass kein Drift oder Dokumentationsdefizit mehr in die Produktion gelangt?
Begriffe aus diesem Beitrag
- Fabric
- Baustein für Regeln, Verträge und Governance im ganzen System.
- source of truth
- Die eine massgebliche Quelle, an der sich alle anderen Stellen ausrichten.
- drift
- Unbemerktes Auseinanderlaufen von Soll- und Ist-Zustand.
- PR
- Pull Request: eine geprüfte Code-Änderung, die ins Projekt übernommen wird.
- repo
- Repository: ein Code-Projekt in der Versionsverwaltung.
Wie würde das in Ihrem Betrieb aussehen?
Ein Pilot zeigt es an einem echten Ablauf.
Mehr zu Nachweis und Prüfung
Alle ansehen Nachweis und Prüfung
3 Min.
Shadow-Truth-Verifikation: Laufzeit und deklarative Pläne in Fabric v4.1 endlich synchronisieren
Mit der Shadow-Truth-Verifikation für Skill Platform v4.1 wird ein entscheidender Schritt zur Angleichung von deklarativem Soll-Zustand und tatsächlichem Betriebszustand vollzogen. Das Helpifyr / JaddaHelpifyr-Stack erhält damit einen neuen internen Vertrag: Die Fähigkeit, den Live-Betriebszustand systematisch mit dem deklarativ erstellten Plan abzugleichen. So werden Abweichungen und schleichende Fehlkonfigurationen frühzeitig erkannt, bevor sie als Ausfälle oder Policy-Verletzungen auftreten.
Lesen Nachweis und Prüfung
3 Min.
Offline-Zulassungsverifizierer: Absicherung von Erstbesitzer- und Zeitgarantien im autonomen Deployment
Mit der Einführung offline-fähiger Verifizierer für Erstbesitzer-Claims und zeitbasierte Zulassungen schließt die heutige Arbeit eine entscheidende Vertrauenslücke in der Helpifyr / JaddaHelpifyr Deployment-Pipeline. Diese Mechanismen erzwingen Beweisführung auf Vertragsebene und einmalige Challenge-Protokolle, wodurch das System selbst in isolierten oder feindlichen Umgebungen nachweislich strikt bleibt. Dadurch wird das Betriebsmodell der Plattform von bestenfalls überprüfenden Kontrollen zu kryptografisch verankerten, auditierbaren Invarianten auf jeder Stufe des Bootstrap- und Zulassungszyklus angehoben.
Lesen Nachweis und Prüfung
4 Min.
Vom Plan-Graph zur realen Job-Prüfung: Lückenlose Automatisierung und Vertragsverifizierung im Payment-QR-Workflow
Die heutige technische Umsetzung schließt eine entscheidende Lücke zwischen abstrakten Plan-Graphen und der tatsächlich beobachtbaren Ausführung von Jobs im Helpifyr / JaddaHelpifyr Stack. Durch die Instrumentierung von Queue-Selbstprüfungen, die Formalisierung angehängter Vertragsfälle und die Erweiterung realer Dokument- und Worker-Probes bewegen wir uns von theoretischer Abdeckung hin zu verifizierbarer, produktionsreifer Automatisierung. Das steigert sowohl die Entwicklungsgeschwindigkeit als auch das operative Vertrauen in Payment-QR-Workflows und Beratungskontrakte.
Lesen