Isolation client avancée avec noms d’hôtes paramétriques et déploiements réversibles dans Helpifyr/JaddaHelpifyr
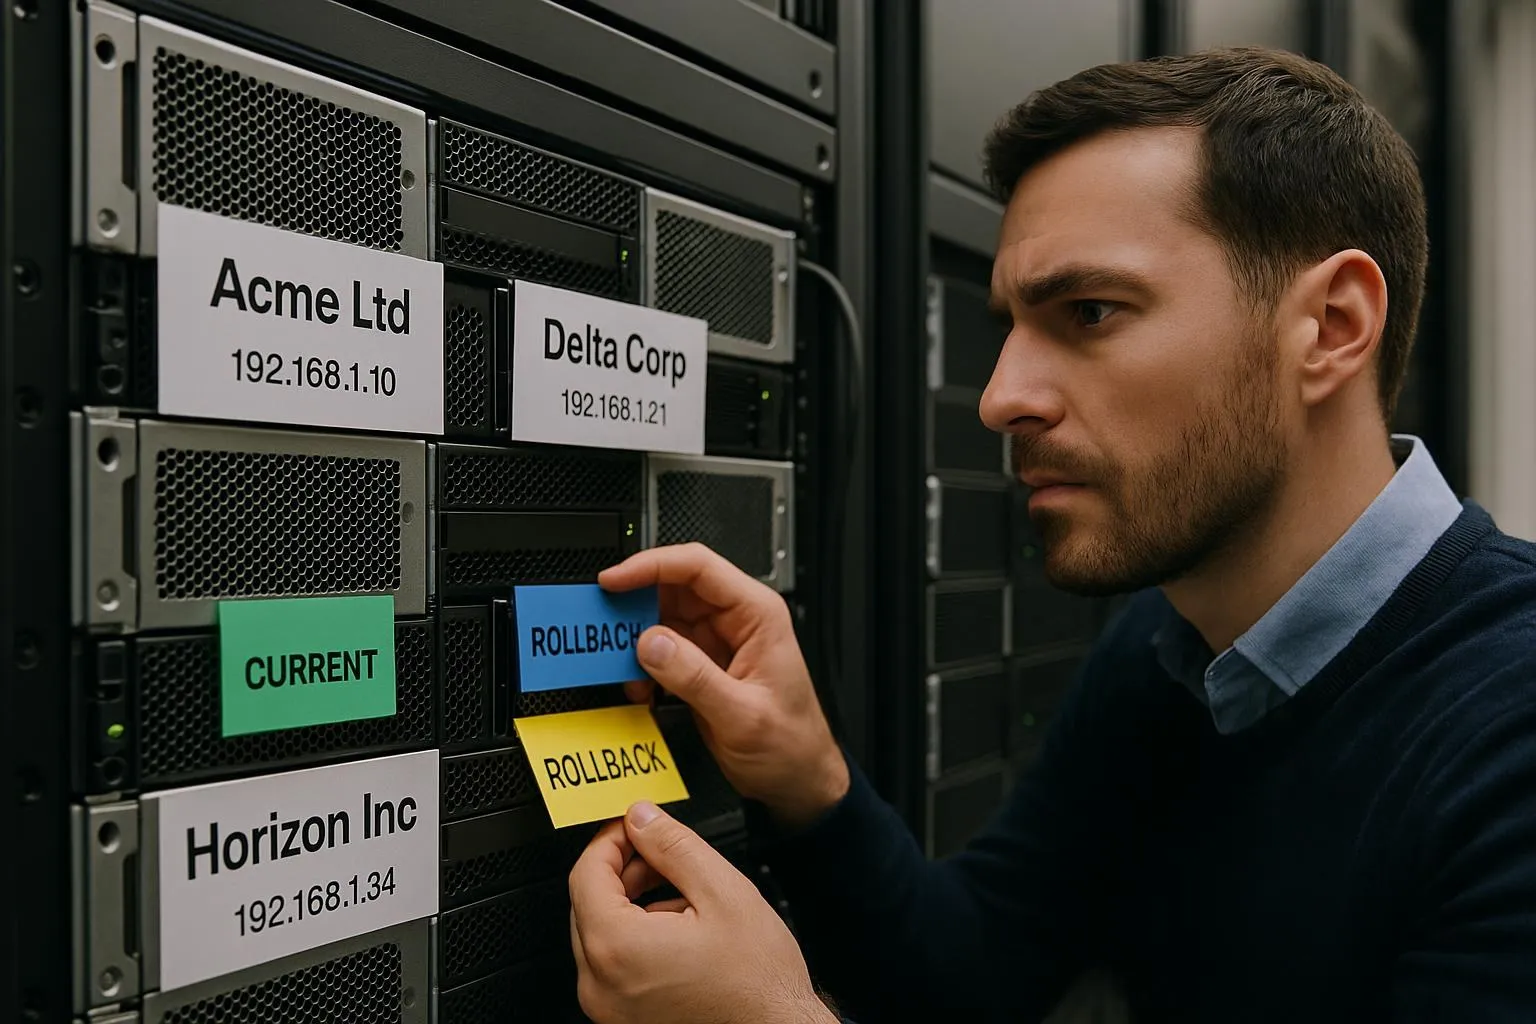
Le travail d’ingénierie d’aujourd’hui marque une avancée majeure pour l’isolation des clients et la maîtrise opérationnelle : introduction de noms d’hôtes, d’URLs publiques et d’images de déploiement entièrement paramétriques et prêtes au rollback dans toute la pile Helpifyr/JaddaHelpifyr. Ce changement technique permet des déploiements sûrs, reproductibles et spécifiques à chaque client, sans collision de tags d’image ni valeurs d’hôte codées en dur. Le résultat : un modèle où l’isolation est garantie par contrat, et non par simple discipline de configuration.
 Jadda Helpifyr5 min de lecture
Les termes soulignés sont expliqués : survolez-les ou touchez-les.
Imaginez déployer une mise à jour critique dans l’environnement d’un client, pour découvrir que les noms d’hôtes et les tags d’images de conteneurs sont codés en dur, réutilisés ou entrent en collision entre locataires. La marche arrière n’est pas claire et la portée d’un déploiement mal configuré peut toucher plusieurs clients. Ce risque n’a rien de théorique : à mesure que la pile s’est développée, le besoin d’une véritable isolation client et d’un rollback sûr et traçable est devenu un goulot d’étranglement opérationnel. Aujourd’hui, ce blocage est levé. Le travail accompli introduit des noms d’hôtes et URLs publiques paramétriques, la rétention d’images de rollback par client, et un rendu des variables d’environnement piloté par contrat - comblant concrètement l’écart entre la théorie multi-tenant et la sécurité opérationnelle réelle, spécifique à chaque client.
01
Pourquoi cette journée comptait
Pour les opérateurs et intégrateurs de plateformes, l’époque où il fallait patcher manuellement noms d’hôtes, URLs et tags d’image à chaque déploiement client est révolue. La pile garantit désormais qu’un déploiement pour le client A ne peut pas polluer, écraser ou lier accidentellement l’environnement du client B, même lors de rollouts rapides ou de rollbacks d’urgence. Cela permet des déploiements blue/green plus sûrs, une reprise d’incident accélérée et une isolation réelle des locataires - non seulement dans la logique applicative, mais dans chaque artefact de déploiement et surface réseau. Les développeurs peuvent compter sur le rendu déterministe de noms d’hôtes et d’URLs propres à chaque client dans chaque service concerné, éliminant structurellement bugs spécifiques à l’environnement, collisions de cache et fuites entre locataires. Pour les utilisateurs finaux, cela signifie que leurs environnements sont isolés non seulement logiquement mais aussi opérationnellement : leurs données, flux d’authentification et URLs de service ne risquent jamais de se chevaucher ou d’être exposés par erreur de déploiement.
La journée UTC clôturée 2026-09-22 a rassemblé 138 PR fusionnées dans 23 dépôts.
02
Ce qui a réellement changé
Le système de déploiement - couvrant jhf-deployment, jhf-lantern, jhf-warp, jhf-keystore et helpifyr-fabric - consomme désormais des paramètres explicites pour noms d’hôtes, URLs publiques et littéraux de domaine. Ceux-ci sont propagés à travers fichiers d’environnement, manifestes de service et scripts de déploiement, garantissant que chaque instance de la pile - qu’il s’agisse d’un pilote, d’un client en production ou d’un test interne - reçoive un ensemble unique et contractuel de points d’accès réseau et d’identités. Parallèlement, le processus de build et de déploiement conserve désormais un unique tag d’image de rollback par service, faisant du rollback une opération de premier plan, traçable et sûre. Plus besoin de deviner quel tag a été déployé en dernier ou de risquer une dérive d’image : le système garantit que le rollback est toujours possible et sécurisé, grâce à une logique explicite de rétention et de rotation. Le rendu des variables d’environnement est désormais piloté par contrat, avec injection directe des valeurs host_env spécifiques au client depuis son profil, bouclant ainsi la boucle entre l’intention du client et la réalité du déploiement.
03
Pourquoi cela tient mieux maintenant
Le système résiste désormais aux deux principales causes d’échec opérationnel multi-tenant : la fuite accidentelle entre clients et le rollback non sécurisé. Les noms d’hôtes et URLs paramétriques éliminent tout risque de réutilisation de valeurs codées en dur entre locataires - une garantie imposée par contrat de déploiement, et non par discipline manuelle. Cela supprime des bugs subtils (collisions de callbacks d’authentification, recouvrements de clés de cache, confusions d’agrégation de logs) qui nécessitaient auparavant des revues manuelles ou des corrections post-mortem. Le rollback est maintenant explicite et borné : en conservant un unique tag d’image de rollback par service, les opérateurs peuvent revenir à l’état connu-fonctionnel avec confiance, sans confusion de tags ou risque de revenir sur une version involontaire. Le contrat de déploiement garantit que chaque service reçoit exactement l’ensemble de variables d’environnement, noms d’hôtes et URLs prévus pour son contexte client, comblant l’écart entre ce qui est déployé et ce qui tourne réellement. Ce n’est pas qu’une amélioration de configuration : c’est une garantie structurelle que chaque environnement client est isolé par conception, et que la sécurité opérationnelle est intégrée au cycle de vie du déploiement.
04
En savoir plus
Avec noms d’hôtes paramétriques et rétention de rollback désormais en place, quelles automatisations supplémentaires pourraient être ajoutées ? Peut-on généraliser les déploiements blue/green sans interruption à tous les services de la pile, ou faire des rollouts canary par client la norme ? Pour les développeurs, comment ces contrats pourraient-ils être exposés sous forme d’interfaces types-sûres ou validés en CI pour prévenir toute mauvaise configuration avant même le début du déploiement ? Et pour les opérateurs, quels nouveaux outils de monitoring ou d’audit deviennent possibles quand chaque variable d’environnement, nom d’hôte et tag d’image est désormais contractuellement délimité et versionné ?
Termes de cet article
- rollback
- Retour au dernier état fonctionnel.
- PR
- Pull request : une modification de code relue puis intégrée au projet.
À quoi cela ressemblerait-il dans votre entreprise ?
Un pilote le montre sur un processus réel.
Plus sur Exploitation et infrastructure
Tout voir Exploitation et infrastructure
4 min
Reçus de déploiement : une traçabilité vérifiable pour la migration des composants et la mesure du progrès
Aujourd’hui, Helpifyr / JaddaHelpifyr introduit un mécanisme concret et contractuel pour les reçus de déploiement : des artefacts générés par machine, auditables, qui consignent l’état et l’avancement des migrations de composants entre hôtes. Ce changement permet aux opérateurs, auditeurs et automatisations aval de raisonner avec confiance sur l’état des déploiements, ouvrant la voie à des migrations sûres et vérifiables, ainsi qu’à des garanties d’opérations en libre-service et de conformité.
Lire Exploitation et infrastructure
4 min
Bouclage du cycle : détection locale des écarts et mise à jour d’inventaire avec PIRN et BEAM intégrés
Aujourd’hui marque une avancée déterminante pour la gestion opérationnelle des écarts : Helpifyr/JaddaHelpifyr prend désormais en charge la détection locale, la consultation et la mise à jour d’inventaire directement dans la couche PIRN, parfaitement intégrée au contrat BEAM et au modèle d’inventaire. Cette intégration boucle la chaîne de retour pour les opérateurs terrain et les intégrateurs système, garantissant que chaque écart est reconnu, validé et reflété dans l’inventaire de référence avec un minimum de latence et une traçabilité maximale.
Lire Exploitation et infrastructure
4 min
Intégrité des dossiers d’admission : application de la sécurité des types et de l’isolation des versions dans les flux de planification
Les travaux réalisés aujourd’hui comblent définitivement deux lacunes subtiles mais cruciales dans les flux de planification d’admission de Helpifyr : une vérification stricte des types pour chaque champ des dossiers d’admission, et une isolation rigoureuse des versions pour les décisions révoquées ou remplacées. Ces garanties internes constituent désormais la base de toute opération, revue ou automatisation en aval qui dépend de la fiabilité de l’état d’admission-que ce soit pour la conformité, la réadmission ou la gestion des risques.
Lire